Egyedi rendszerek 4 perc olvasás
Kétfaktoros hitelesítés a weboldalon: mikor van rá szükség?
Nem minden weboldalnak kell kétfaktoros belépés, de ahol személyes adat vagy pénz van egy fiók mögött, ott a jelszó kevés. Megmutatjuk, hol érdemes bevezetni, és kinek mit kérjen.
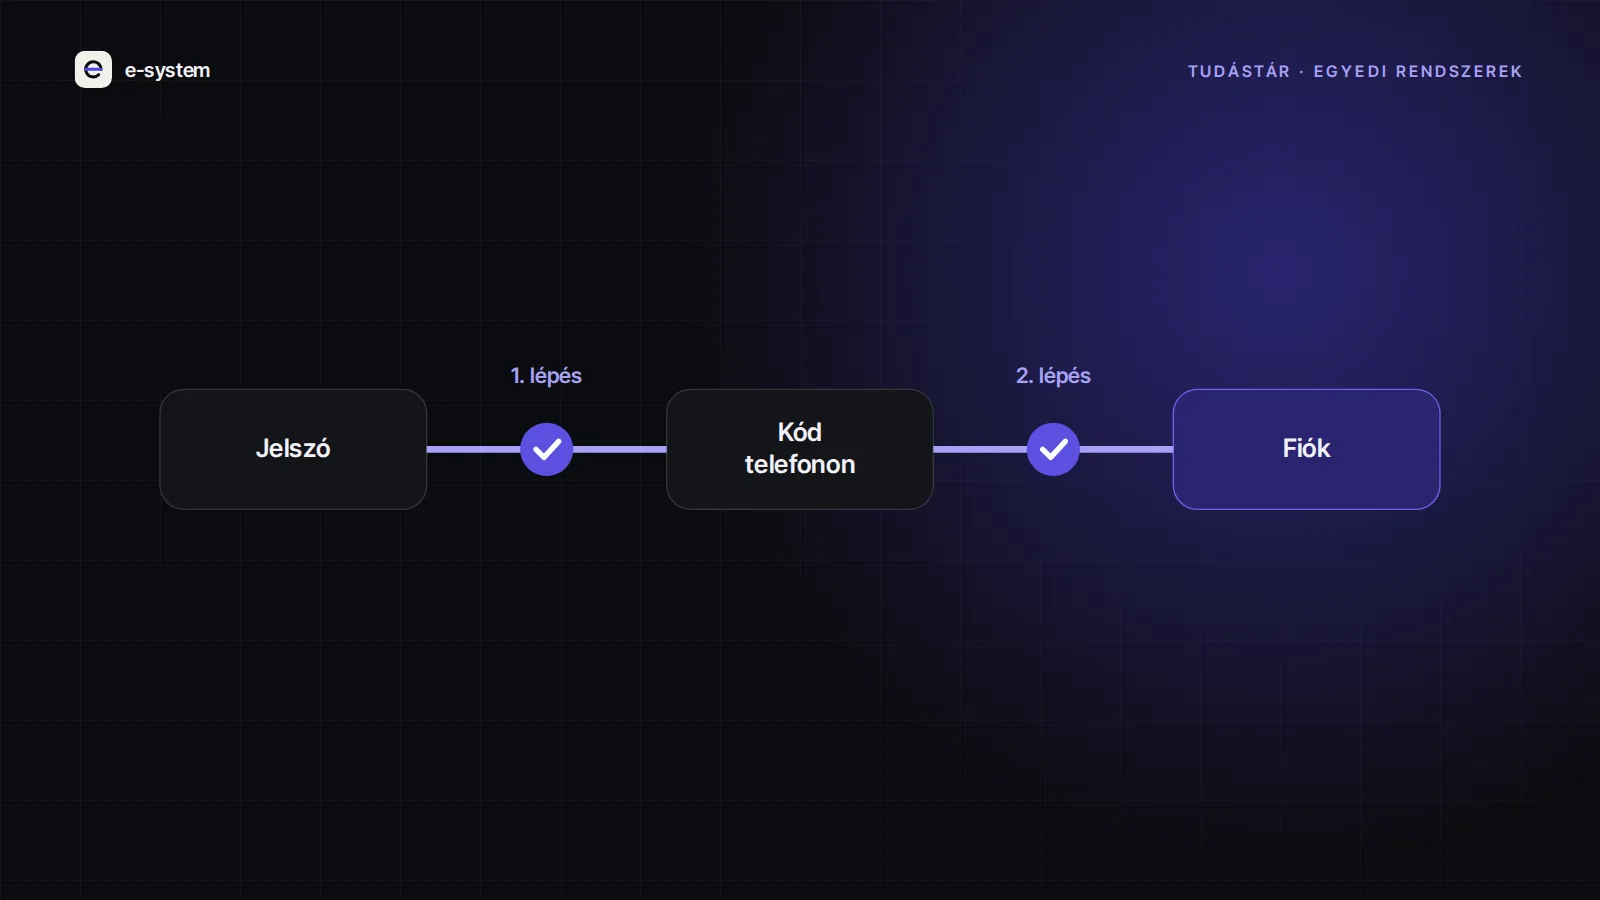
A jelszó egyetlen dolgot bizonyít: valaki ismeri. Azt nem, hogy tényleg az jelentkezik be, akié a fiók. Ha a jelszó egy adathalász levélen vagy egy másik oldal kiszivárgott listáján keresztül idegen kézbe kerül, a rendszer semmilyen különbséget nem lát a támadó és a jogos felhasználó között.
A kétfaktoros hitelesítés erre a helyzetre ad választ. Hogy kell-e az Ön oldalára, az már más kérdés: nem minden weboldalnak van rá szüksége, és nem mindenkinek ugyanolyan formában.
Mit jelent a kétfaktoros hitelesítés?
A belépéshez két különböző típusú bizonyíték kell. Három típust szokás megkülönböztetni:
- Amit tud: jelszó, PIN-kód.
- Ami megvan neki: telefon, biztonsági kulcs.
- Ami ő maga: ujjlenyomat, arcfelismerés.
A 2FA (kéttényezős) és az MFA (többtényezős) hitelesítés a gyakorlatban ugyanazt az elvet jelenti. A lényeg a különböző típus: a jelszó és egy biztonsági kérdés együtt nem kétfaktoros belépés, hiszen mindkettő olyasmi, amit tudni kell. Ezt az OWASP ajánlása is a tipikus hibák között sorolja fel.
Hol van rá szükség?
Nem az oldal mérete dönt, hanem az, hogy mi történhet egy feltört fiókkal.
Szinte mindig indokolt
- Admin felület és tárhely: innen az egész oldal átírható, és minden adat elérhető.
- Webshop adminja: rendelések, vásárlói adatok, árak, kifizetések.
- Ügyfélportál, belső rendszer: szerződések, számlák, egészségügyi vagy más érzékeny adatok.
- Pénzt mozgató fiók: előfizetés, egyenleg, számlaadatok módosítása.
Felajánlani érdemes, de nem kötelezővé tenni
- Webshop vásárlói fiókjai: aki akarja, bekapcsolhatja. Ha kötelező, a vásárlók egy része a pénztár előtt feladja.
- Hírlevél, fórum, tagság: ahol kevés érzékeny adat van a fiók mögött.
Általában felesleges
Bemutatkozó oldalon a látogatóknak nincs fiókjuk, tehát nincs mit védeni rajtuk. Ott csak a szerkesztő belépését érdemes megerősíteni.
Nem csak belépéskor
Egy jól felépített rendszer az érzékeny műveleteknél is kér második lépést, akkor is, ha a felhasználó már bent van: például jelszó- vagy e-mail-cím-csere, a kétfaktoros védelem kikapcsolása, adminjogosultságok használata előtt. Egy nyitva hagyott munkamenet így nem elég a fiók átvételéhez.
Kötelező?
Általánosságban nem mondható ki, hogy minden weboldalon kötelező. A GDPR 32. cikke a kockázattal arányos technikai védelmet követeli meg, de módszert nem nevez meg. Minél érzékenyebb adatot kezel egy rendszer, annál nehezebb megmagyarázni, miért csak egy jelszó védi. Hogy az Ön szervezetére vonatkozik-e ágazati vagy kiberbiztonsági előírás, azt érdemes jogásszal tisztázni.
Mire figyeljen a bevezetésnél?
A kétfaktoros belépés nem egy kapcsoló. Néhány döntést előre meg kell hozni:
- Melyik módszer? Az SMS-kód, a hitelesítő alkalmazás és a passkey között nagy a különbség.
- Mi lesz, ha elvész a telefon? Tartalék kódok és leírt helyreállítási folyamat nélkül az első elveszett telefon ügyfélszolgálati vészhelyzet lesz.
- Minden bejárat zárva van? A második lépés nem ér sokat, ha az API-n vagy a mobilalkalmazáson át nélküle is be lehet jutni.
- Kipróbálták? A belépés az a folyamat, amelynek hibája mindenkit kizár. Élesítés előtt gondosan tesztelni kell.
Összefoglalva
Kétfaktoros belépés ott kell, ahol egy feltört fiók valódi kárt okoz: az admin felületen mindig, az ügyfélfiókoknál a kockázattól függően. Ha nem biztos benne, mi arányos az Ön rendszeréhez, a biztonságos belépésről szóló oldalunkon összefoglaltuk a lehetőségeket, vagy írja le röviden, mit használnak, és megmondjuk.
Írta az e-system csapata.